ournews.aiLive news in the AI era.

快訊

NGINX 1.30.7 和 1.31.9 修補了五項漏洞。啟用包括 HTTP/2 在內的受影響功能時,這些漏洞可能讓攻擊者無須驗證身分即可執行程式碼。CERT-EU 敦促使用者儘速更新,優先處理面向網際網路的系統。
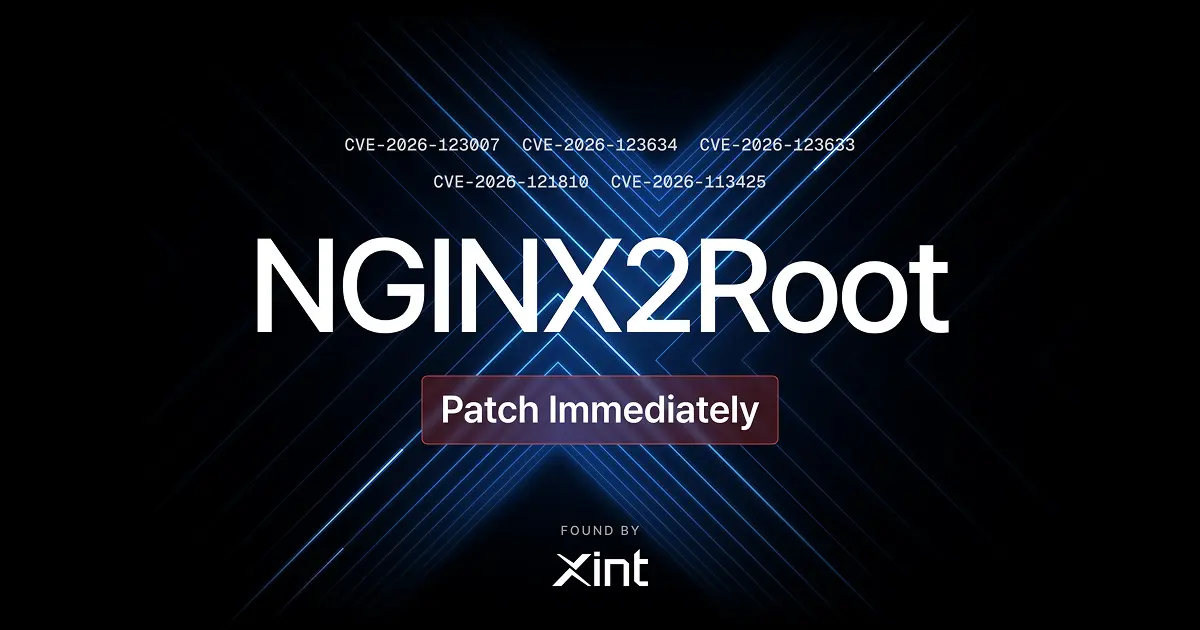
Xint 最初發布的 NGINX2Root 安全公告圖列出五個 CVE 識別碼,並寫著「立即修補」。發布於 2026 年 11 月 18 日。

發布時間

NGINX / CERT-EU ↗ · 來源日期

—

瀏覽所有快訊 · 閱讀深度報導

NGINX 1.30.7 和 1.31.9 修補了五項漏洞。啟用包括 HTTP/2 在內的受影響功能時,這些漏洞可能讓攻擊者無須驗證身分即可執行程式碼。CERT-EU 敦促使用者儘速更新,優先處理面向網際網路的系統。 · OurNews